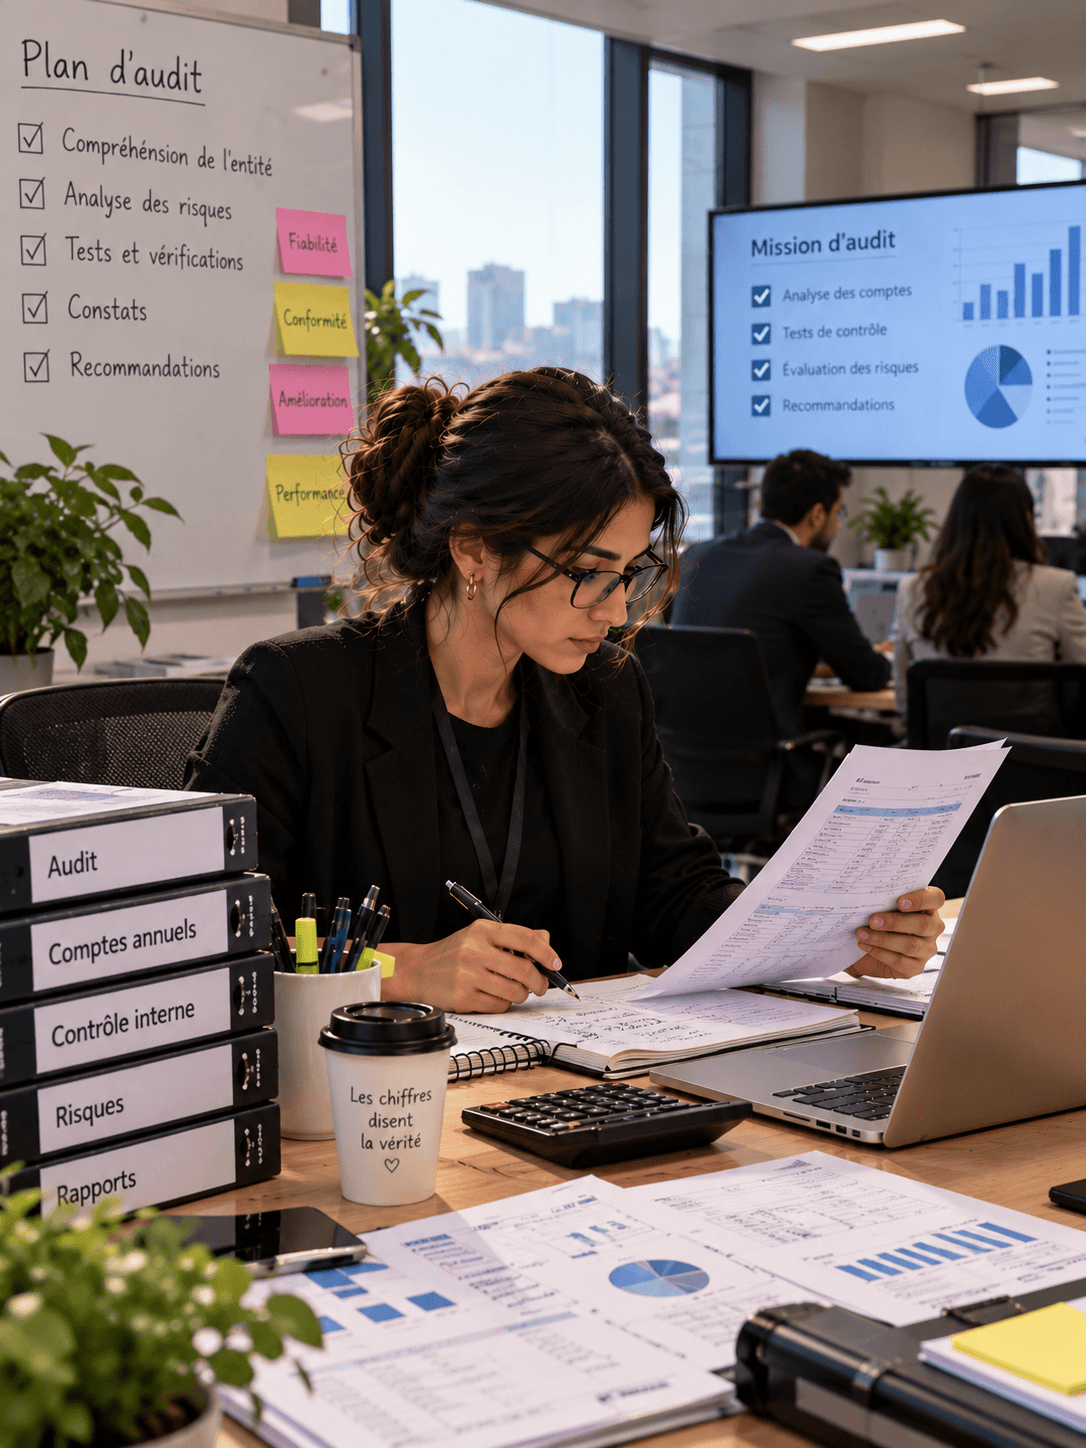
| Activités principalesCe que l’on fait concrètement au quotidien. | - Vérifier les comptes, les pièces justificatives et les reportings financiers.
- Tester les contrôles internes et repérer les points faibles.
- Analyser les écarts, les anomalies et les risques financiers.
- Préparer des notes d’audit et des recommandations.
- Se déplacer sur différents sites pour faire des inspections et des vérifications.
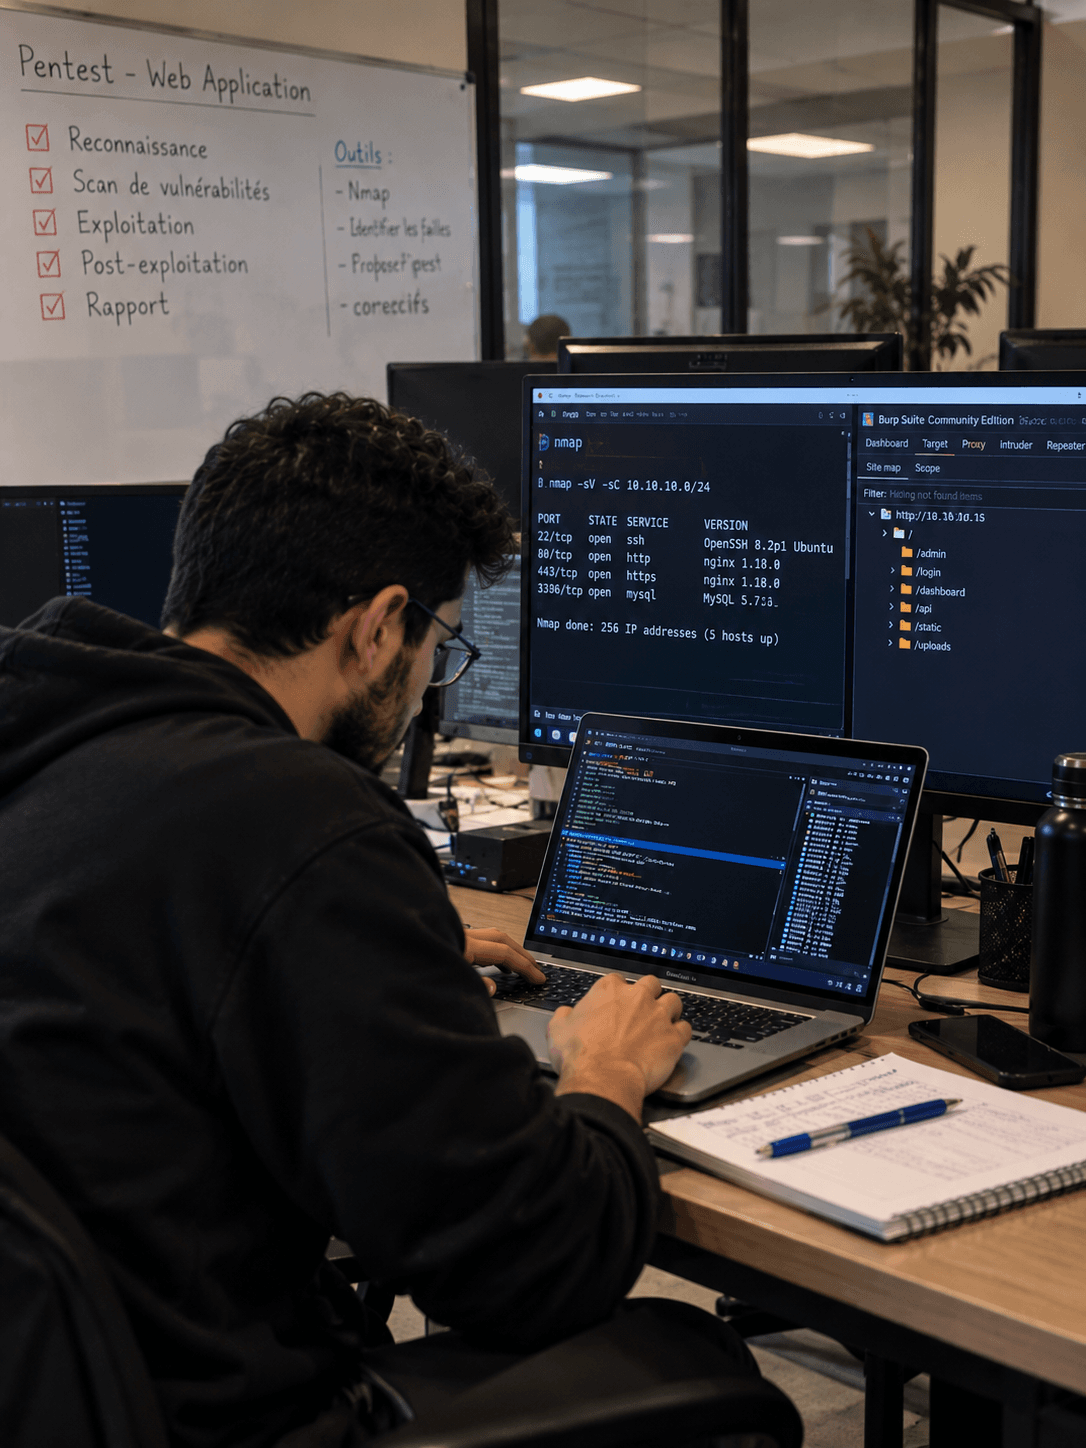
| - Repérer le périmètre à tester et préparer la mission.
- Chercher les vulnérabilités avec des outils adaptés.
- Lancer des attaques contrôlées pour vérifier l’impact réel.
- Rédiger des recommandations et des correctifs clairs.
- Tester aussi les applications web et analyser le code source.
|
|---|
| Environnement de travailOù et dans quelles conditions on travaille. | On travaille surtout dans des bureaux, avec des dossiers, des tableaux et des outils de suivi financier. Selon le poste, on peut aussi se déplacer dans le siège, des agences ou d’autres sites pour faire des inspections. | Tu travailles surtout dans une entreprise de services informatiques, un cabinet de conseil, ou en mission chez un client. Le travail se fait sur ordinateur, avec des outils de test, et parfois à distance. Selon les offres, il peut y avoir des missions ponctuelles sur site et des environnements de test ou de pré-production. |
|---|
| Compétences techniquesLes savoir-faire à acquérir. | - Comptabilité générale et analytique
- Lire et analyser les états financiers
- Audit interne et externe
- Analyse des risques et contrôle interne
- Fiscalité et normes comptables
- Excel
- Rédiger des rapports précis en français
| - Linux et Windows
- Réseaux (TCP/IP, services)
- Programmation et scripts (Python, Bash)
- Sécurité des applications web
- Tests d’intrusion et analyse de vulnérabilités
- Rédaction de rapports techniques
|
|---|
| Compétences humainesLes qualités relationnelles utiles au quotidien. | - Sens de l’analyse.
- Esprit de synthèse.
- Écoute et travail en équipe.
- Rigueur, organisation et autonomie.
| - Rigueur
- Discrétion
- Méthode
- Esprit d’équipe
|
|---|
| Type de problèmesLes questions que l’on cherche à résoudre. | Tu traites surtout des erreurs de chiffres, des écarts entre les documents, des faiblesses de contrôle interne et des risques de mauvaise information financière. | |
|---|
| CréativitéPlace de l’imagination et de la création dans le métier. | Peu présent | Régulier |
|---|
| AnalysePlace du raisonnement, de la logique et de l’analyse. | Au cœur du métier | Au cœur du métier |
|---|
| Travail en équipeAvec qui l’on travaille au quotidien. | Tu travailles avec les équipes comptables, financières et parfois avec le contrôle interne ou la gestion des risques. | Le pentester travaille avec des auditeurs, des développeurs, des admins système et parfois des équipes sécurité pour planifier les tests et suivre les corrections. |
|---|
| Relation avec les utilisateurs/clientsLe contact avec les personnes pour qui l’on travaille. | Tu échanges avec des responsables, des comptables et parfois des équipes sur le terrain pour comprendre les chiffres et demander des preuves. | Il parle souvent avec le client, les responsables du système, et parfois les équipes techniques qui doivent corriger les failles. |
|---|
| AutonomieLa liberté d’organiser son propre travail. | Le travail demande de l’autonomie, car il faut préparer ses vérifications, suivre ses constats et organiser ses contrôles. | Il y a beaucoup d’autonomie dans la recherche de failles et dans l’organisation des tests, mais le périmètre et les règles de la mission sont fixés à l’avance. |
|---|
| Organisation du travailRythme, horaires et façon de travailler. | Le rythme est souvent organisé par des plans d’audit, des dates de clôture et des demandes de reporting. | Le travail est organisé par mission. On prépare le périmètre, on teste, puis on rédige un rapport avec les failles trouvées et les corrections à faire. |
|---|
| Contraintes possiblesLes difficultés souvent citées par les professionnels. | - Il faut être très rigoureux, parce qu’on vérifie des informations qui doivent être fiables et traçables.
- Il faut garder un bon esprit d’analyse et de synthèse pour relier beaucoup d’informations.
- Le métier demande de travailler avec d’autres personnes et de bien communiquer ses constats.
- Selon le poste, il faut aussi se déplacer et faire des inspections sur plusieurs sites.
| |
|---|
| FormationExemples de parcours au Maroc (informations à vérifier). | - Bac+5 — Contrôle, audit et Conseil
- Bac+3 — Licence fondamentale en gestion
- Bac+5 — Programme Grande École (option audit, comptabilité et contrôle de gestion)
- Bac+5 — Master Comptabilité, contrôle et audit
- Bac+5 — Master Comptabilité Contrôle Audit
- Bac+5 — Master Audit et Contrôle de Gestion
- Bac+5 — MUS Comptabilité Finance et Audit
- Bac+5 — Master Gestion Financière Comptable et Fiscale
- Bac+2 — Technicien spécialisé Gestion des Entreprises, option Comptabilité et Finance
- Bac+6 — Cycle d’expertise comptable — Diplôme national d’expert-comptable
| - Bac+2 — Technicien spécialisé en infrastructure digitale, option cybersécurité
- Bac+3 — Licence en sécurité informatique
- Bac+3 — Licence Cyber sécurité appliquée
- Bac+5 — Ingénieur en cybersécurité
- Bac+5 — Cycle ingénieur — filière Cybersécurité et Confiance Numérique
- Bac+5 — Cycle ingénieur — filière Cyber Security, Cloud and Mobile Computing (CSCMC)
- Bac+5 — Cycle ingénieur — Ingénierie de la sécurité des systèmes d’information et cyberdéfense
- Bac+3 — Licence professionnelle d’université Cybersécurité (formation continue)
- Bac+3 — Licence universitaire professionnelle Cybersécurité
- Bac+5 — Master spécialisé en cybersécurité (formation continue)
|
|---|
| DébouchésLes types d’employeurs et de structures (sans chiffres). | Au Maroc, tu peux trouver des postes d’audit dans des organismes publics et des entreprises publiques comme la Cour des comptes, SONARGES, la Société Jardin Zoologique National, l’ONCF ou l’OFPPT. On voit aussi des recrutements dans des structures liées à la finance, à la gestion et au contrôle interne, donc dans des secteurs où il faut suivre les comptes et vérifier les procédures. | Au Maroc : sociétés de services informatiques, cabinets de conseil et d’audit, prestataires d’audit qualifiés par la DGSSI, équipes sécurité des banques, télécoms et services en ligne. Un diplôme en cybersécurité ne suffit pas à lui seul : les recruteurs regardent la pratique (labs légaux, CTF), Linux, les réseaux, la programmation, la sécurité web et la qualité des rapports. |
|---|