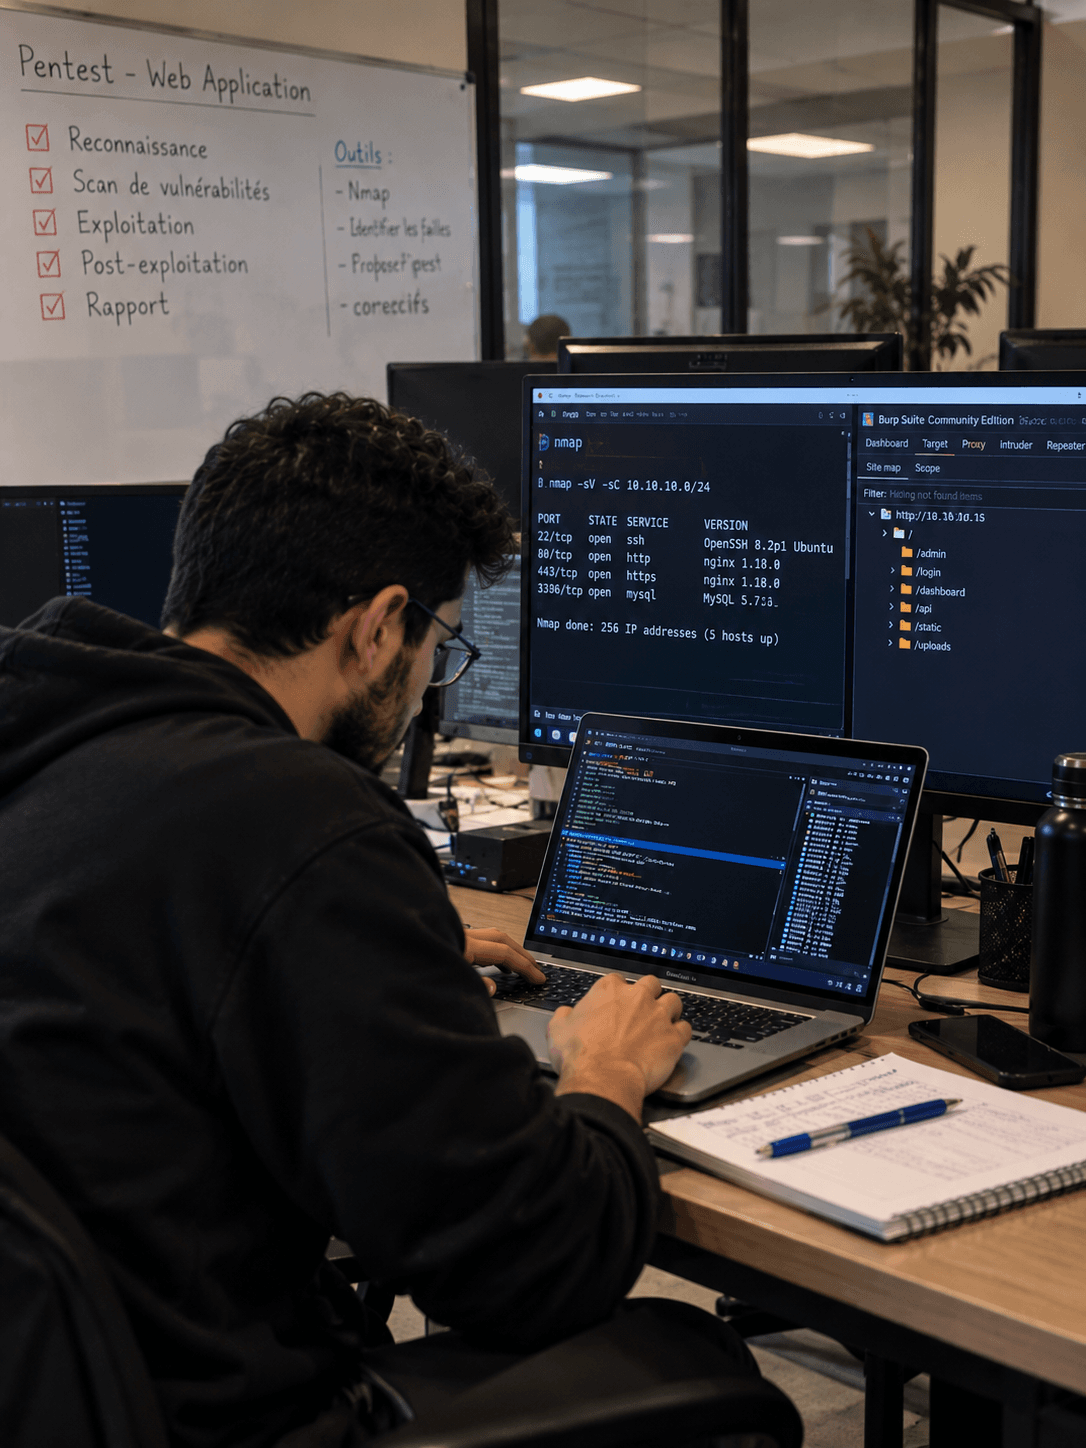
| Activités principalesCe que l’on fait concrètement au quotidien. | - Repérer le périmètre à tester et préparer la mission.
- Chercher les vulnérabilités avec des outils adaptés.
- Lancer des attaques contrôlées pour vérifier l’impact réel.
- Rédiger des recommandations et des correctifs clairs.
- Tester aussi les applications web et analyser le code source.
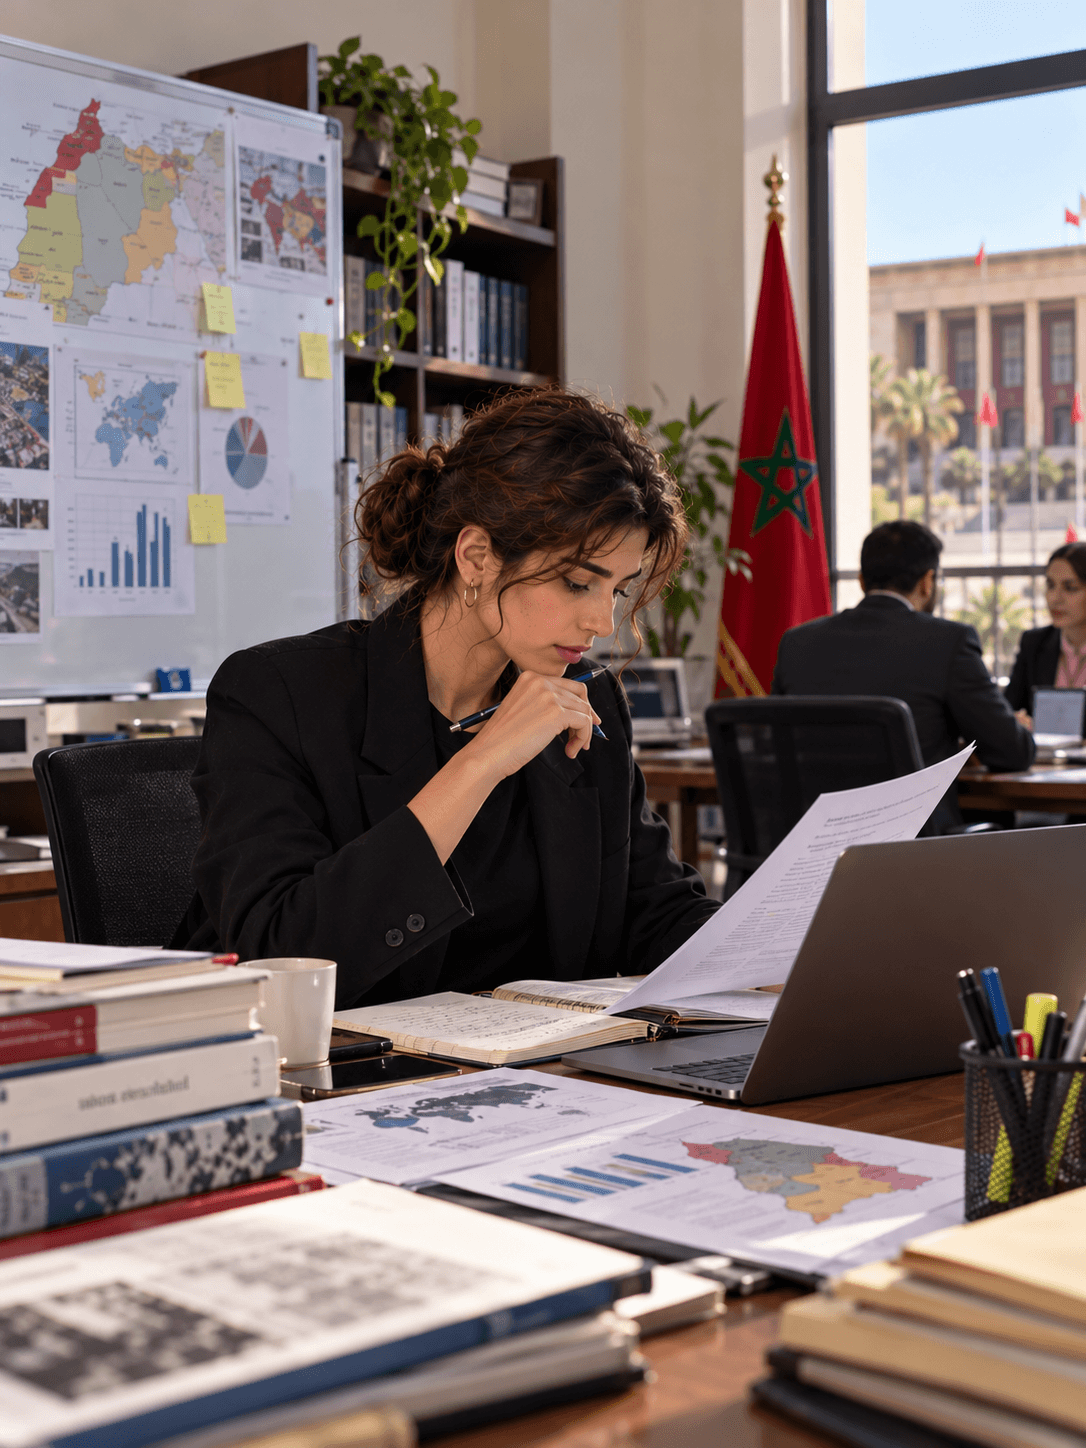
| - Collecter des données et des informations sur un sujet politique.
- Analyser des politiques publiques ou des décisions de l’État.
- Rédiger des notes, des rapports ou des synthèses de recherche.
- Étudier les institutions, les normes et le fonctionnement politique du Maroc.
- Préparer des présentations ou des échanges sur des sujets politiques.
- Faire des travaux sur le terrain ou utiliser des outils d’enquête.
|
|---|
| Environnement de travailOù et dans quelles conditions on travaille. | Tu travailles surtout dans une entreprise de services informatiques, un cabinet de conseil, ou en mission chez un client. Le travail se fait sur ordinateur, avec des outils de test, et parfois à distance. Selon les offres, il peut y avoir des missions ponctuelles sur site et des environnements de test ou de pré-production. | Tu travailles surtout dans des bureaux, des bibliothèques, des universités, des centres de recherche ou des administrations. Tu passes aussi du temps à lire, écrire, chercher des sources et parfois à faire des enquêtes ou des entretiens. |
|---|
| Compétences techniquesLes savoir-faire à acquérir. | - Linux et Windows
- Réseaux (TCP/IP, services)
- Programmation et scripts (Python, Bash)
- Sécurité des applications web
- Tests d’intrusion et analyse de vulnérabilités
- Rédaction de rapports techniques
| - Collecte et analyse de données.
- Rédaction de rapports de recherche.
- Analyse des politiques publiques.
|
|---|
| Compétences humainesLes qualités relationnelles utiles au quotidien. | - Rigueur
- Discrétion
- Méthode
- Esprit d’équipe
| - Expression écrite et orale.
- Esprit de synthèse.
- Argumentation.
- Travail en équipe.
|
|---|
| Type de problèmesLes questions que l’on cherche à résoudre. | | Tu résous des problèmes comme comprendre une crise, expliquer une décision publique ou comparer plusieurs points de vue politiques. |
|---|
| CréativitéPlace de l’imagination et de la création dans le métier. | Régulier | Ponctuel |
|---|
| AnalysePlace du raisonnement, de la logique et de l’analyse. | Au cœur du métier | Au cœur du métier |
|---|
| Travail en équipeAvec qui l’on travaille au quotidien. | Le pentester travaille avec des auditeurs, des développeurs, des admins système et parfois des équipes sécurité pour planifier les tests et suivre les corrections. | Le travail se fait souvent avec d’autres chercheurs, enseignants, cadres publics ou spécialistes de la communication. |
|---|
| Relation avec les utilisateurs/clientsLe contact avec les personnes pour qui l’on travaille. | Il parle souvent avec le client, les responsables du système, et parfois les équipes techniques qui doivent corriger les failles. | Tu peux avoir des contacts avec des étudiants, des responsables d’administration, des journalistes, des partis politiques ou des institutions publiques. |
|---|
| AutonomieLa liberté d’organiser son propre travail. | Il y a beaucoup d’autonomie dans la recherche de failles et dans l’organisation des tests, mais le périmètre et les règles de la mission sont fixés à l’avance. | Le métier demande de travailler avec une assez grande autonomie, parce qu’il faut chercher l’information, organiser son raisonnement et construire ses analyses. |
|---|
| Organisation du travailRythme, horaires et façon de travailler. | Le travail est organisé par mission. On prépare le périmètre, on teste, puis on rédige un rapport avec les failles trouvées et les corrections à faire. | |
|---|
| Contraintes possiblesLes difficultés souvent citées par les professionnels. | | - Le métier demande de savoir analyser des questions complexes et contemporaines.
- Il faut être à l’aise avec la recherche et les méthodes d’enquête.
- Il faut aussi bien argumenter et débattre.
- Le métier demande de relier des idées politiques, juridiques, sociales et économiques.
|
|---|
| FormationExemples de parcours au Maroc (informations à vérifier). | - Bac+2 — Technicien spécialisé en infrastructure digitale, option cybersécurité
- Bac+3 — Licence en sécurité informatique
- Bac+3 — Licence Cyber sécurité appliquée
- Bac+5 — Ingénieur en cybersécurité
- Bac+5 — Cycle ingénieur — filière Cybersécurité et Confiance Numérique
- Bac+5 — Cycle ingénieur — filière Cyber Security, Cloud and Mobile Computing (CSCMC)
- Bac+5 — Cycle ingénieur — Ingénierie de la sécurité des systèmes d’information et cyberdéfense
- Bac+3 — Licence professionnelle d’université Cybersécurité (formation continue)
- Bac+3 — Licence universitaire professionnelle Cybersécurité
- Bac+5 — Master spécialisé en cybersécurité (formation continue)
| - Bac+3 — Licence en sciences politiques et relations internationales
- Bac+3 — Bachelor en science politique
- Bac+3 — Licence Sciences Politiques
- Bac+3 — Licence Sciences politiques
- Bac+3 — Licence — filière Sciences politiques
- Bac+3 — Licence d’excellence — parcours Sciences politiques
- Bac+5 — Master Sciences politiques
- Bac+5 — Master Sécurité Internationale
- Bac+5 — Master Sciences politiques — Relations internationales
|
|---|
| DébouchésLes types d’employeurs et de structures (sans chiffres). | Au Maroc : sociétés de services informatiques, cabinets de conseil et d’audit, prestataires d’audit qualifiés par la DGSSI, équipes sécurité des banques, télécoms et services en ligne. Un diplôme en cybersécurité ne suffit pas à lui seul : les recruteurs regardent la pratique (labs légaux, CTF), Linux, les réseaux, la programmation, la sécurité web et la qualité des rapports. | Selon ton niveau d’études, ton expérience et les conditions de recrutement : analyse des politiques publiques, recherche politique, études géopolitiques, conseil, organisations internationales et associations, communication politique ou suivi des affaires publiques. |
|---|